Как защитить формы сайта от спама: от honeypot до серверной проверки
Практическая схема защиты форм от автоматических заявок: скрытое поле, rate limit, CAPTCHA, проверка на сервере, карантин и контроль ложных срабатываний.
Коротко
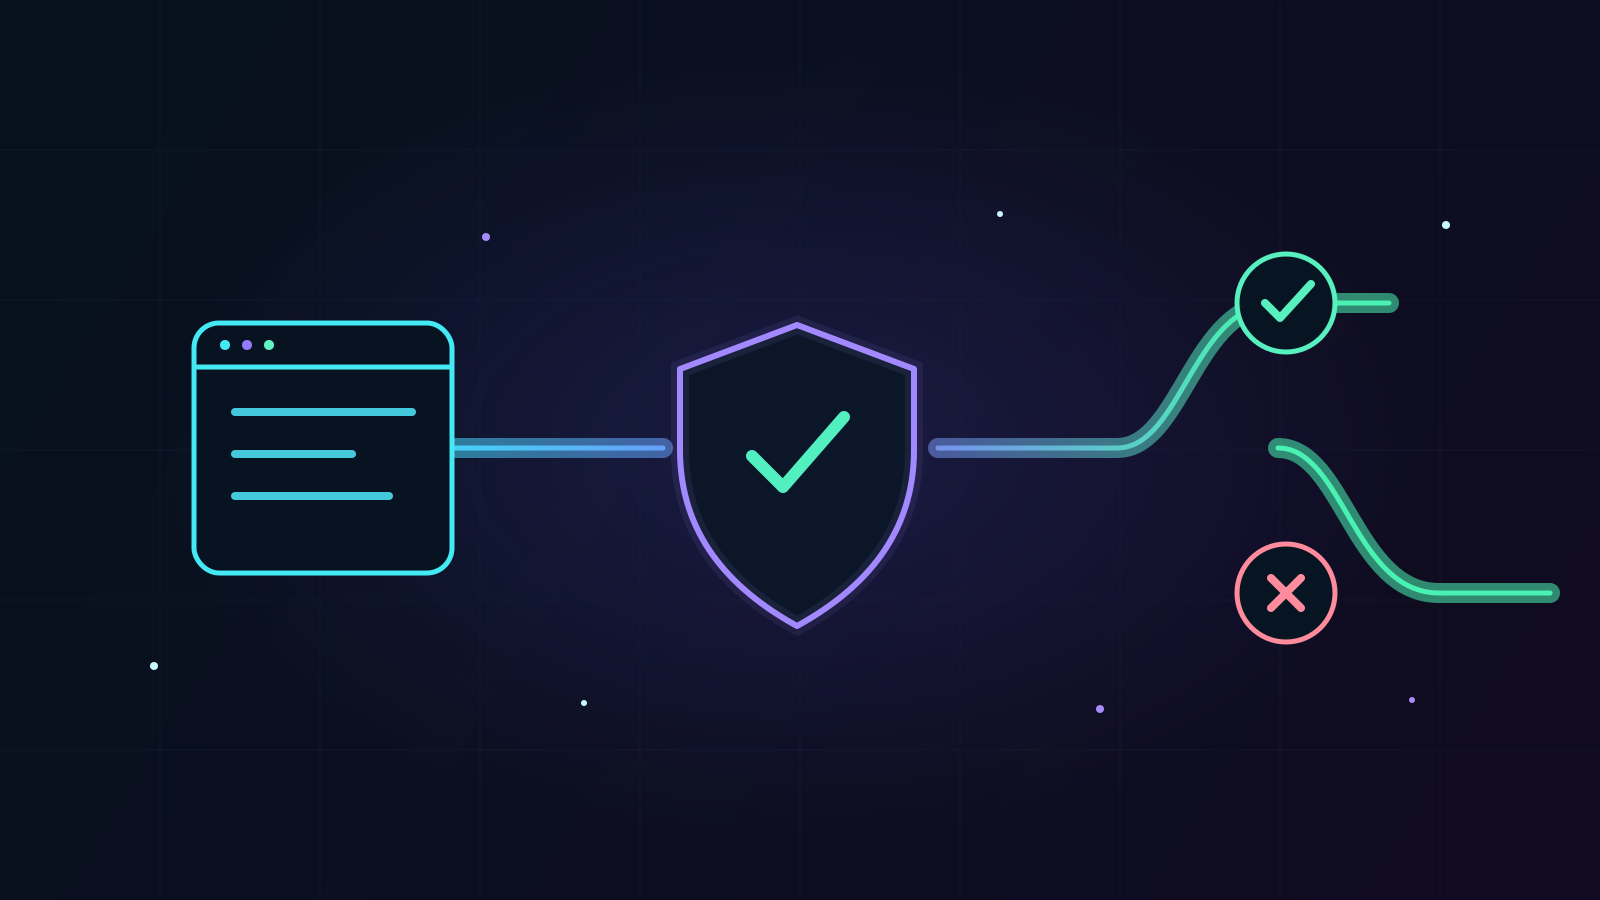
Не ищите одну волшебную CAPTCHA. Собирайте несколько независимых сигналов, проверяйте ограничения и токены на сервере, подозрительные отправки сначала помещайте в карантин и измеряйте ложные блокировки.
Цель защиты — не угадать «бота» по одному признаку, а снизить поток мусорных заявок, сохранив понятный путь реальному человеку. Любой автоматический фильтр может ошибиться, поэтому важны и правила восстановления лида.
Коротко
Спам может попадать в систему разными путями: автоматический браузер отправляет форму, скрипт вызывает endpoint напрямую, а иногда заявку отправляет человек по ложным данным. Поэтому невидимое поле и CAPTCHA — только части схемы.
Рабочая последовательность выглядит так:
форма → серверная валидация → проверка токена и частоты
      → принять / ограничить / карантин
      → CRM и журнал решения → проверка ложных блокировок
Сначала проверьте всю цепочку заявки
Перед включением фильтра выясните, где именно появляется мусор и как сейчас проходит нормальная заявка:
| Участок | Что сверить | Зачем |
|---|---|---|
| Форма | Поля, время, страницу и тип обращения | Отделить массовые шаблонные отправки от обычных ошибок пользователей |
| Endpoint | Путь, метод, частоту и серверный ответ | Увидеть прямые запросы в обход интерфейса |
| Интеграции | Уведомления, очередь и запись в CRM | Проверить, не теряется ли заявка после успешного ответа формы |
| Продажи | Причину подтверждения или отклонения | Получать обратную связь по качеству фильтра |
Сохраняйте достаточно данных для расследования, но не собирайте лишние персональные поля «на всякий случай». Доступ к журналам и срок хранения должны соответствовать внутренним требованиям компании.
Какие сигналы использовать
| Сигнал | Что может показать | Ограничение |
|---|---|---|
| Honeypot — дополнительное поле для автоматических заполнителей | Некоторые простые боты без специальной логики | Продвинутый скрипт может понять, что поле ловушка |
| Время и последовательность заполнения | Невозможный или повторяющийся шаблон | Автозаполнение и быстрый пользователь тоже заполняют форму быстро |
| Rate limit на отправку | Всплеск запросов к одному endpoint | IP может быть общим для множества реальных пользователей |
| Токен CAPTCHA или challenge | Пройден ли заданный контроль | Токен должен проверяться на сервере; сам виджет в браузере недостаточен |
| Повторяемость содержимого и контактных данных | Серии почти одинаковых отправок | Семейный или корпоративный номер может встречаться в реальных заявках |
| События клиентской аналитики | Дополнительные сведения о поведении в браузере | События могут отсутствовать из-за блокировщика, согласия, сети или ошибок скрипта |
Сигналы лучше комбинировать. Например, быстрое заполнение само по себе не блокирует заявку, но вместе с заполненным honeypot и повторной отправкой может привести к challenge или карантину.
Что даёт отложенная загрузка аналитических скриптов
Если на сайте уже используется аналитика, её события могут дополнять картину поведения сессии. Но запуск скрипта позже не определяет надёжно, бот ли отправил форму. Скрипт может не появиться по причинам согласия на cookies, блокировки, плохой сети или ошибки на странице. А прямой POST к серверу может вообще не загрузить страницу.
Поэтому не превращайте «нет события в Метрике/аналитике» в автоматическое доказательство спама и не рассчитывайте, что аналитический скрипт защитит endpoint. Основные проверки должны выполняться на сервере.
Проверяйте форму на сервере
Браузер может помочь показать challenge, но решение о принятии формы принимает сервер. Для CAPTCHA-провайдера проверьте токен серверным запросом по его актуальной документации. Cloudflare прямо указывает, что клиентского виджета без Siteverify недостаточно; у reCAPTCHA ответ также проверяется серверным API.
На стороне endpoint проверьте:
- корректность обязательных полей и допустимых форматов;
- размер запроса и частоту отправок;
- действительность, срок и повторное использование challenge-токена;
- повторные запросы с одинаковым идентификатором, чтобы не создавать дубли;
- ожидаемый сценарий ошибки — форма должна показать понятный статус, а не молча потерять заявку.
Порог rate limit настраивают по фактической частоте легитимных отправок. Универсальное число для всех сайтов здесь будет ложной точностью.
Применяйте защиту постепенно
- Honeypot и серверная валидация. Отсеките простые автоматические заполнения и некорректные данные.
- Ограничение частоты. Защитите endpoint от серий повторных отправок, учитывая общие IP и мобильные сети.
- Challenge по совокупности сигналов. Просите дополнительное действие только тогда, когда риск повышен; регулярно проверяйте доступность и успешные отправки с мобильных устройств.
- Карантин. Не удаляйте сомнительные лиды безвозвратно. Отправляйте их в отдельный статус с причиной фильтрации и возможностью возврата.
- Корректировка. Сверяйте подтверждённый спам и реальные заявки, прошедшие или задержанные фильтром.
Не включайте жёсткое правило только потому, что оно блокирует много запросов. Важен баланс: сколько подтверждённого мусора оно остановило и сколько настоящих обращений задержало или потеряло.
Что отслеживать после запуска
- долю отправок, остановленных каждым правилом;
- число подтверждённых спам-заявок, прошедших фильтр;
- число реальных заявок, ошибочно помещённых в карантин;
- успешность формы по браузеру, устройству и типу страницы;
- совпадает ли число принятых заявок в endpoint, уведомлении и CRM.
События защиты должны помогать улучшать правила, а не подменять проверку отдела продаж. Если поток выглядит как реальные звонки через колл-трекинг, это отдельный сценарий: как разбирать спам через сервис колл-трекинга.
Источники
- Cloudflare Turnstile: проверка токена на сервере.
- Google reCAPTCHA: проверка ответа через серверный API.
- Cloudflare: правила ограничения частоты запросов.
- OWASP Automated Threat Handbook for Web Applications.
Формы завалило мусорными заявками?
Разберём источник отправок, защитим endpoint и проверим, что реальные обращения доходят до CRM.
FAQ
Достаточно ли добавить CAPTCHA?+
Нет. CAPTCHA должна быть только одним сигналом, а выданный токен нужно проверять на сервере. Дополнительно нужны серверная валидация, ограничения частоты и контроль ложных срабатываний.
Поможет ли honeypot остановить всех ботов?+
Нет. Простое скрытое поле отсекает часть несложных автоматических отправок, но продвинутый бот может его обойти. Используйте honeypot как недорогой слой, а не как единственную защиту.
Можно ли определять ботов по отсутствию Яндекс Метрики или другого скрипта?+
Нет. Скрипт мог не загрузиться из-за блокировщика, согласия на cookies, сети или настроек браузера. Отсутствие события — лишь неполный сигнал и не доказательство автоматической отправки.
Нужно ли сразу блокировать IP с подозрительной отправкой?+
Не всегда. Общие сети, мобильные операторы, VPN и корпоративные прокси могут привести к ложной блокировке. Начните с ограничений на конкретный endpoint и карантина подозрительных заявок.
Как понять, что защита не мешает людям?+
Регулярно проходите форму вручную на desktop и mobile, проверяйте появление легитимной заявки в CRM и отслеживайте как подтверждённый спам, так и заявки, возвращённые из карантина.